2026年9月以降、業種を問わず、数百万件から数千万件規模の個人情報の漏えいが国内で相次いで公表されています。JPCERT/CCやNICTも、一連の事案について注意喚起を出しています。
本記事では、公表された事案と注意喚起をもとに侵入経路とAIによる攻撃の変化を整理します。特に、Metabaseの事例にみられる脆弱性の修正・適用までの時間差も取り上げながら、原因や対策状況が一様ではない不正侵入・情報漏えいに備える継続的な防御の考え方と、A10の製品・ソリューションの例を解説します。
この記事の要点
- 2026年9月1日から10月22日までに公表された国内の情報漏えい・不正アクセスは335事案、うち10万件以上の個人情報などが漏えい、または漏えいした可能性がある事案は61事案に上ります(SmartScope調べ)。このうち侵入経路が公表された24事案は、すべて脆弱性(18事案)か不正ログイン(6事案)でした。
- 侵入経路は、公開Web・API、VPN機器、委託先・SaaSの3つに整理できます。件数の大きい事案には、公開Web・APIの既知の脆弱性や、アプリの機能の不正利用が多く含まれます。
- AIにより、脆弱性の探索と攻撃コードの作成が高速化する可能性があります。Metabaseのように特定の脆弱性が悪用された事例では、修正を含むソフトウェア更新版の公開・適用までの時間が攻撃の機会になり得ます。
- 脆弱性の修正の徹底と並行して必要な対策は、外部公開面の把握と集約、攻撃者の振る舞いによる検知、認証してから接続する方式の3つです。
- A10は、今回取り上げたような不正侵入・情報漏えいのリスクに対し、さまざまな製品・ソリューションで対策を支援します。本記事ではその一例として、「ThreatX by A10 Networks」、「A10 Cloud Access Controller」、「クラウドアクセスプロキシ」、「Thunder CFW」などを活用した対策をご紹介します。
国内で相次ぐ大規模な情報漏えい
SmartScopeの一覧によると、2026年9月1日から10月22日までに公表された国内の情報漏えい・不正アクセスは335事案に上ります。そのうち10万件以上の個人情報などが漏えい、または漏えいした可能性がある事案は61事案あり、侵入経路まで公表された24事案は、すべて脆弱性(18事案)か不正ログイン(6事案)によるものでした。
主な事案は次のとおりです。画像共有、EC、ソフトウェア販売、予約、旅行、飲食、メール配信、カラオケ、小売、報道、行政と業種はさまざまで、インターネットに公開したサービスを運営する企業であれば、業種を問わず標的になっています。
| 組織 | 公表日 | 規模(公表値・単位は各社の公表のまま) | 公表された原因・侵入経路 |
|---|---|---|---|
| Gyazo(Helpfeel) | 10/21(第3報。初報 9/16) | ユーザーに関する情報 約2,362万件(アカウント数) | 動画等を変換する処理の脆弱性を悪用され、変換処理用のサーバー上で任意のコマンドを実行された |
| Eストアー(ショップサーブ) | 10/16(最終報。初報 8/1) | 約2,335万6,000人(対象店舗 7,858店) | アプリケーションの脆弱性を悪用(2026年5月21日〜8月1日) |
| ソースネクスト | 10/15 | 22,519,960件(流出の可能性) | 会員情報取得APIの不正利用 |
| EPARK リラク&エステ | 9/24 | 約2,218万レコード | 公表を差し控え |
| スカイチケット | 10/9 | 約1,464万件 | 一部の管理機能を不正に操作され、そこから他のサーバー・クラウド上のデータに不正アクセスされた |
| 焼肉きんぐ | 10/5 | 10,788,963件 | 調査中 |
| ユミルリンク | 10/19 | 延べ約900万件(試算) | プログラムの脆弱性により、サポート・品質管理担当者の認証情報を取得された |
| 第一興商 | 10/8 | 約872万件(顧客・従業員。おそれ) | 委託先の従業員の端末のマルウェア感染が判明(原因は調査中) |
| ブックオフ | 10/13 | 6,383,279人(会員番号 6,427,735件) | 公表を差し控え |
| 日本経済新聞社 | 10/16 | 約183万件(氏名などを含むものは約15万件) | クラウドサービスにアクセスするための認証情報が窃取された |
| ミスターマックス | 10/6 | 最大1,735,154人 | ソフトウェアの機能を不正に利用してサーバーに侵入 |
| デジタル庁(GSS) | 9/11 | 約24.6万件 | ネットワーク接続機器(VPN)の脆弱性 |
※出典:各社の公表、SmartScope「情報漏洩・流出・不正アクセスの企業一覧」(2026年10月22日 11時20分更新)。件数が大きい事案には、Webアプリの脆弱性や、アプリの機能・管理機能の不正利用が多く含まれます。侵入経路が「調査中」「公表を差し控え」とされている事案も多く、今後の続報で内訳は変わる可能性があります。
狙われたのは既知の脆弱性と管理の不備
JPCERT/CCは10月8日に注意喚起(JPCERT-AT-2026-0030)を公開し、翌9日に更新しました。注意喚起は、単一の共通する脆弱性が悪用されているのではなく、攻撃者が標的ごとにさまざまな既知の脆弱性をスキャンし、管理の不備も悪用している可能性を指摘しています。示された攻撃のケースは次の4つです。
- ケースA:既知の脆弱性の探索と攻撃の試行、設定ファイルやバックアップファイルの窃取の試み
- ケースB:スマートフォンアプリを解析してAPIのエンドポイントやキーを特定し、画面の操作では実行できない内部APIで権限の変更や不正なアカウントを作成する
- ケースC:BIツールMetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)
- ケースD:公開WebサーバーからアクセスできるアプリケーションサーバーへのWebシェルの設置
4つのケースのうちB・C・Dは、いずれもインターネットに公開したWebサーバーやAPIを起点とする攻撃です。NICTも10月13日に、公開されているAndroidアプリを解析してバックエンドのAPIを攻撃する手法を「A2B攻撃(App-to-Backend Attack)」と名付けて注意を促しました。狙われる脆弱性として、SSRF、RCE、SQLインジェクション、IDOR(BOLA)を挙げています。JPCERT/CCも10月15日に、攻撃元のサーバー上で攻撃者がAPKファイルを解析し、関連するAPIにSSRFなどの脆弱性がないかを調査していた痕跡を確認したと報告しています。
ケースCのMetabaseでは、開発元が8月6日に脆弱性とその修正を含むソフトウェアの更新版を公表し、JPCERT/CCが8月14日に注意喚起を出しました。この脆弱性は更新版の公開前から海外で悪用されていました。報道によると、Metabaseの脆弱性を悪用されたLEAN BODYでは、8月11日に最初の不正アクセスがあり、9月8日に異常を検知し、9月9日に遮断と更新を完了しています。LEAN BODYでは最初の侵入から異常の検知まで約4週間かかり、その間に顧客情報が取得されています(8月31日・9月7日、報道)。更新版が公開されていても、適用されるまでの期間は攻撃者に悪用される可能性があります。さらに、更新版の公開前に悪用されるケースもあるため、更新の徹底に加えて継続的な検知と防御が必要です。
3つの侵入経路
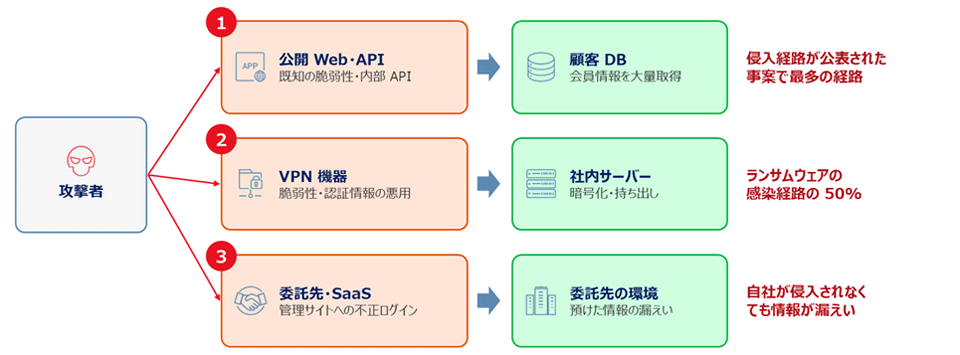
- ① 公開Web・APIから顧客データベースへ
- 侵入経路が公表された事案で最も多い経路です。攻撃者は公開サーバーの既知の脆弱性や、画面に出ていない内部APIを突き、顧客データベースから会員情報をまとめて取得します。狙われるのは主力のサービスだけではありません。画像のアップロード機能、予約サイト、BIツールや従業員向けの管理システムなど、不特定多数の利用を想定していない機能やツールも侵入経路になり、そこから中核のデータに到達しています。公開サーバーから顧客データベースへのアクセスが適切に制御・監視されていない場合、大規模な情報漏えいにつながるおそれがあります。
- ② VPN機器から社内ネットワークへ
- 今回の一連の事案では、デジタル庁がVPN機器の脆弱性から侵入されています。VPN機器はランサムウェアの主な侵入経路でもあり、警察庁によると、2026年上半期の感染経路は有効回答36件のうち半数の18件がVPN機器でした。インターネットに公開されたVPN機器は攻撃者の探索対象になりやすく、脆弱性への対応には機器の停止が必要になる場合があります。また、認証情報が悪用された場合、正規の利用者によるアクセスとの区別が難しくなることがあります。
- ③ 委託先・SaaSのアカウント
- 問い合わせ管理サービスでは、管理サイトへの不正ログインから、利用企業の問い合わせ情報が漏えいしたと報じられています。自社のシステムに侵入されなくても、委託先から情報が漏えいし、1つの委託先から複数の企業へ被害が広がります。この経路は、委託先との契約や運用で管理する領域です。
AIがもたらした攻撃の変化
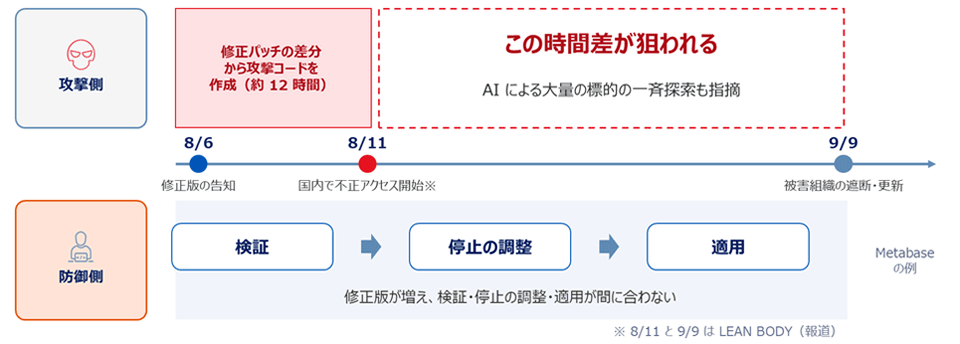
IPAの「AIセキュリティ短信」は、AIが修正パッチの差分などをもとに約12時間で攻撃コードを作成した研究例を紹介し、セキュリティ更新の公開から悪用までの時間が数時間単位に近づく可能性を指摘しています。AIエージェントを並列に動作させ、約4日間で政府機関の85アカウントを奪った海外の事例も紹介されています。警察庁の統計でも、脆弱性の探索などの不審なアクセスは1日・1IPあたり13,687件と前年から50.7%増えており、探索の量そのものが増えています。
JPCERT/CCは10月15日、攻撃に使用された可能性のあるインフラの調査の過程で、「攻撃者がAIを利用して、既知の脆弱性のスキャンやAPI経由での攻撃などを実施していたことを確認しました」と報告しています。一方でIPAは、AIを利用した侵害も、露出したサービス、修正されていない既知の脆弱性、窃取された認証情報という既知の弱点に帰着するとまとめています。AIは新しい脆弱性を生み出したのではなく、脆弱性を探す手間と時間を大幅に削減しました。その結果、不特定多数の利用を想定していないBIツールや管理システム、把握されていないAPIなど、防御の外に置かれてきた資産が、効率よく探し出される状況になっています。
攻撃の高速化と多様化に備える3つの対策例
今回取り上げた事案では、公開Web・APIやVPN機器の脆弱性、アプリケーション機能の不正利用、不正ログインなど、さまざまな侵入経路が示されています。一方、原因が公表されていない事案もあり、すべてを一つの脆弱性や修正までの時間差で説明することはできません。
AIの活用によって探索や攻撃コードの作成が速くなり、特定の脆弱性では更新版の適用が間に合わない期間が狙われる可能性もあります。しかし、修正後にも別の脆弱性や不正な認証情報の利用などのリスクは残ります。こうした多様な脅威に備えるには、脆弱性の修正を進めると同時に、公開資産の把握、振る舞いの監視、認証・アクセス制御を日常的に継続することが重要です。以下では、A10が支援できるさまざまな対策の中から、3つの例をご紹介します。
- ① 外部公開面の把握と集約
-
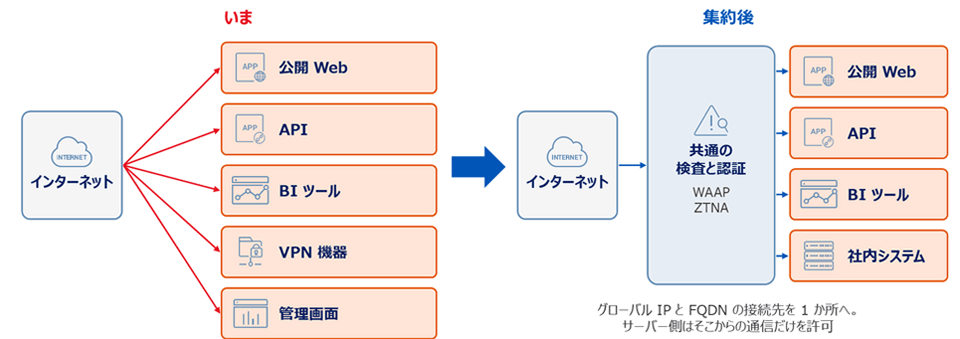
公開Web、API、BIツール、VPN機器、管理画面が個別にインターネットへ公開されていると、検査の有無やログの形式がばらばらになり、把握していない公開面が見落とされるおそれがあります。グローバルIPとFQDNの接続先を1か所に集約し、そこで共通の検査と認証を行えば、個々のサーバーのセキュリティ更新が終わるまでの間も、すべてのアクセス経路を同じ検査とログ管理で保護できます。このとき、サーバー側は集約した位置からの通信だけを許可します。
- ② 攻撃者の振る舞いによる検知とシャドーAPIの発見
脆弱性固有のシグネチャだけに頼ると、ルールが用意される前の攻撃や、正常な形式のリクエストを繰り返す探索行動を見逃すおそれがあります。アクセスの振る舞いを継続的に分析してリスクの高い攻撃者を検知・遮断するとともに、稼働中の通信から把握していなかったAPI(シャドーAPI)を発見し、保護対象に加える仕組みが有効です。これらはセキュリティ更新までの時間差に加え、未知の攻撃への備えにもつながります。
- ③ 認証してから接続する方式と、重要データの手前での検査
- リモート接続は、外部からの接続を1か所で受け、ユーザーとアプリごとに認証してから接続する方式(ZTNA:Zero Trust Network Access)にします。認証の前に社内ネットワークへ到達させないため、VPN機器をインターネットに公開する必要がなくなります。あわせて、公開側のサーバーと顧客情報を管理するシステムの間の通信をプロキシ経由に限定し、TLSを可視化してMethodとURIを検査し、記録します。公開サーバーが侵入されても、顧客情報を管理するシステムへの通信はすべて検査と記録の対象になり、直接到達できません。
3つの対策を実現するA10のソリューション例
①外部公開面の継続的な把握と管理:ThreatX by A10 Networks(ThreatX)は、WebアプリケーションとAPIを保護するWAAP(Web Application and API Protection)です。A10では、Web・APIの保護とボット対策を統合したプラットフォームとして、ThreatXを「WAPP(Web Application Protection Platform)」とも呼んでいます。ThreatXは、Web・APIへのアクセス経路に共通の検査を適用し、公開されたAPIを継続的に把握する対策を支援します。
②攻撃者の振る舞いによる検知とシャドーAPIの発見:ThreatXの強みは、攻撃者単位で判定することです。ThreatXは、個々のリクエストに加えて攻撃者ごとの振る舞いを追跡し、リスクを評価して遮断します。API Defenderは、稼働中の通信からAPIを一覧にし、把握していなかったAPIを可視化して、OpenAPIスキーマとの準拠を比較します。これらはパッチ適用までの期間だけではなく、日常的なWeb・API保護にも役立ちます。
ThreatXのSOCが24時間365日の監視とルールの作成・調整を担うため、新しい脆弱性が公表されても、お客様がルールを書く必要はありません。既知の脆弱性への攻撃を遮断する仮想パッチや、エンドポイント単位のレート制限もSOCが適用し、セキュリティ更新パッチ適用を待つ間も攻撃の試行を検知して遮断します。こうした継続的な監視は、パッチ適用後の新たな攻撃への備えとしても重要です。
③認証に基づく接続制御と、重要データの手前での検査:A10 Cloud Access Controllerは、既存のID基盤と連携し、ユーザーごとに認証して許可したアプリへの接続を制御します。自社のVPN機器をインターネットに公開しないため、VPN機器を狙った侵入を防止することが可能です。端末にアプリは不要で、アクセスログは最大3か月保管できます。公開側とデータ側の間の検査には、A10 Thunder CFWのプロキシとTLS可視化を適用します。
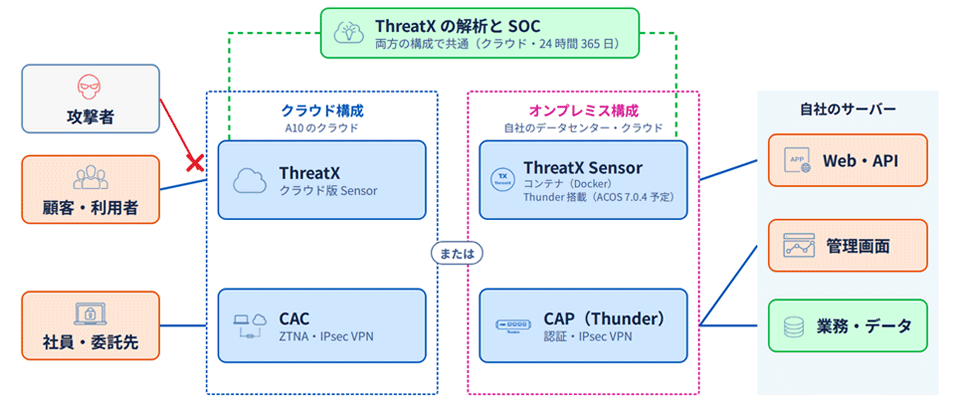
導入は、クラウドとオンプレミスの2つの構成から選択できます。どちらの構成でも、ThreatXの解析とSOCによる24時間365日の監視はクラウドで共通に提供されます。
クラウド構成では、ThreatXのクラウド版SensorとA10 Cloud Access Controllerを利用します。DNSの切り替えとSaaSの設定だけで開始でき、機器の設置は不要です。A10 Cloud Access Controllerも、運用はA10が行うため、お客様側で運用する機器はありません。サーバー側はThreatXからの通信だけを許可し、検査を回避させない構成にします。
オンプレミス構成では、ThreatXのコンテナ版SensorとA10 Thunderで動作するクラウドアクセスプロキシを自社のデータセンターやプライベートクラウドに置きます。既存のドメインとIPアドレスを変えずに、TLSの復号と検査を自社のネットワーク内で完結できるため、通信を外部のクラウドサービスで復号することに制約がある金融や公共のお客様、既存のThunderを活用したいお客様に適しています。さらに、今後ThunderハードウェアアプライアンスへのThreatX Sensorの搭載も計画しています。これにより、将来的にWeb・APIの検査とリモート接続の認証をThunder 1台に集約できるようになります。
ThreatXは脅威を検知すると即ブロックとするだけでなく、自社の公開Web・APIに来ている攻撃者と、把握していなかったAPIを確認してから遮断へと移行することもできます。なお、A10 Cloud Access Controllerは、1か月間無料でお試しいただけます。
よくある質問(FAQ)
- Q. 2026年秋に国内で相次いだ情報漏えいは、どのような経路で発生しましたか?
- A. 侵入経路が公表された事案の多くは、公開しているWebアプリやAPIの既知の脆弱性、アプリの機能の不正利用、VPN機器の脆弱性、管理サイトへの不正ログインによるものです。
- Q. AIは今回の攻撃に利用されたのですか?
- A. JPCERT/CCが、一連の攻撃で攻撃者がAIを利用して既知の脆弱性のスキャンやAPI経由の攻撃を行っていたことを確認したと報告しています。また、修正パッチの差分から約12時間で攻撃コードを作成した例や、AIエージェントによる侵入の事例がIPAの資料で紹介されており、脆弱性の探索と悪用は速くなっています。
- Q. WAFを導入していれば十分ですか?
- A. 要求1件ごとのシグネチャ照合が中心のWAFでは、脆弱性固有のシグネチャが配布されるまでの攻撃や、正常な形の要求による探索の判別が難しくなります。また、WAFの検査の経路に入っていないBIツールや管理画面は保護の対象になりません。外部公開面の集約と、攻撃者の振る舞いによる検知を組み合わせることが有効です。
- Q. A10のソリューションはどのように導入できますか?
- A. クラウド構成では、DNSの切り替えでThreatXのクラウド版の利用を開始し、サーバー側はThreatXからの通信だけを許可します。リモートアクセスにはA10 Cloud Access Controllerを利用します。A10が提供するサービスであるため、お客様側で新たな機器の設置は不要です。通信を自社内で検査したい場合は、ThreatXのコンテナ版SensorとThunder上のクラウドアクセスプロキシによるオンプレミス構成を選択できます。
※本ブログに記載された事案の件数と内容は、2026年10月22日時点の各社の公表と報道にもとづきます。件数は各社の公表値で、「最大」「おそれ」「可能性」を含みます。件・人・アカウントなどの単位は各社の公表に合わせており、事案どうしの規模は単純に比較できません。
関連ウェビナーを開催
2026年11月6日10:30より、「企業システムへの不正侵入と大規模な個人情報漏洩への対策」と題したオンラインセミナーを開催します。
本ウェビナーでは、インシデント事例の紹介とともに対策となるWAAPによる全公開面の防御とゼロトラスト認証のご提案を紹介させて頂きます。
詳細・お申し込みはこちら:
https://www.a10networks.co.jp/news/event/20261106_Webinar-WAAP.html
参考資料
- JPCERT/CC:直近で相次いでいる国内組織における不正アクセスに関する注意喚起
- JPCERT/CC:MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)に関する注意喚起
- JPCERT/CC:連続不正アクセス事案の攻撃手法に関する調査
- NICT:相次ぐ情報漏洩、その原因の一つは「アプリ解析からのサーバ攻撃」
- 警察庁:令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
- SmartScope:情報漏洩・流出・不正アクセスの企業一覧
- IPA:AIセキュリティ短信
- ブログ:【技術解説】現実となったAIによるボット攻撃と解決策となるWAPP
- 製品ページ:ThreatX by A10 Networks
- 製品ページ:A10 Cloud Access Controller
- 製品ページ:A10 Thunder CFW
- ソリューションページ:クラウドアクセスプロキシ