2026年10月、国内で相次ぐ不正アクセスについて、JPCERT/CCとNICTが攻撃元のIPアドレスを公表しました。両機関は、公表したIPアドレスでログを確認することと、不要なアクセス元からの通信を制限することを求めています。また、MicrosoftもARTEXを使用したAIエージェントによる攻撃について、攻撃元のIPアドレスを公表しました。
公表された攻撃の手口と攻撃元の情報を整理し、アクセス元を制限する方式の違いと、攻撃元のリストの更新と遮断を自動化するIPレピュテーションを、A10のソリューションとあわせて解説します。
※注意喚起の内容とIPアドレスの件数は、2026年10月27日時点の各機関の公表にもとづきます。
この記事の要点
- JPCERT/CCの注意喚起(2026年10月8日公開、10月23日更新)は、国内組織への不正アクセスの手口を5つのケースに整理し、攻撃元のIPアドレスを25件公表しています。NICTとMicrosoftの公表と合わせ、JPCERT/CC EyesのIoCを含めると、重複を除いて32件です。
- JPCERT/CCは、攻撃者がAIを利用して既知の脆弱性のスキャンやAPI経由の攻撃を実施していたことを確認しています。
- 公的機関が求める対策は、公表された攻撃元でのログの確認と、アクセス元の制限です。ただし、攻撃元のリストは更新のたびに増え、公表されるのは攻撃が始まったあとです。
- アクセス元の制限には、国・地域で判断するGeoIPと、攻撃の実績がある個別のIPアドレスで判断するIPレピュテーションがあります。国内のクラウドから来る攻撃元は、GeoIPでは遮断できません。
- A10 Thunder ADCは、ThreatSTOPが提供する悪意あるIPアドレスのリストを自動更新し、該当するIPアドレスからの通信を遮断します。実際の攻撃で使われたIPアドレスの中には、攻撃元として公表される前から、このリストに登録されていたものもあります。
国内を狙った攻撃で公表が続く攻撃元IPアドレス
JPCERT/CCは2026年10月8日に「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を公開し、10月9日と10月23日に情報を追記しました。注意喚起では、一般利用者向けのアプリに加え、BIツールや従業員向けの管理システムのように、不特定多数のアクセスを想定していないシステムも被害に遭っていると指摘しています。注意喚起は、確認された攻撃の手口を5つのケースに整理しています。
| ケース | 攻撃の手口 | 公表された攻撃元IP |
|---|---|---|
| A | さまざまなソフトウェアの既知の脆弱性を探索して攻撃を試行。環境設定ファイルやバックアップファイルの窃取も | 1件(10月7日ごろ) |
| B | 公開しているスマートフォンアプリを解析してAPIのエンドポイントやキーを特定し、管理用APIへ不正なリクエストを送信など | 11件(8月28日ごろから10月9日まで) |
| C | MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)を悪用 | 3件(8月上旬から9月上旬まで) |
| D | 公開Webサーバーからアクセス可能なアプリケーションサーバーにWebシェルを設置 | 1件(9月ごろ) |
| E | Cairn、CyberStrikeAI、ARTEXなど、AIを用いたペネトレーションテスト基盤を悪用した攻撃試行 | 9件(9月下旬から10月20日まで) |
出典:JPCERT/CC 注意喚起 JPCERT-AT-2026-0030(2026年10月23日更新)。括弧内は注意喚起に記載された攻撃の観測日または攻撃インフラの稼働が推定される日です。
NICTは10月13日の注意喚起で、公開されているAndroidアプリを解析してバックエンドのAPIを攻撃する手法を、相次ぐ情報漏えいの原因の一つとして公表し、攻撃元のIPアドレスを3件掲載しました。この3件は、JPCERT/CCのケースBの攻撃元にも含まれています。
Microsoftは10月21日のセキュリティブログで、LLMで動作するエージェントが自律的に侵入テストを実行するフレームワークARTEXを使用した攻撃を報告し、攻撃元のIPアドレスを6件公表しています。ARTEXは、JPCERT/CCのケースEにも名前が挙がっているツールです。JPCERT/CCの注意喚起、NICT、Microsoftが公表した攻撃元は、重複を除いて31件になります。さらに、10月15日のJPCERT/CC Eyesも、侵害指標(IoC)としてIPアドレスを3件掲載しています。このうち2件は注意喚起にも含まれており、残る1件(118.26.36.16)を加えると、攻撃元は重複を除いて32件になります。
攻撃にはAIも使用されています。JPCERT/CCは10月15日のJPCERT/CC Eyesで、「攻撃者がAIを利用して、既知の脆弱性のスキャンやAPI経由での攻撃などを実施していたことを確認しました」と公表しました。注意喚起の参考情報に挙がっているサイバーセキュリティクラウドの報告では、AIエージェントによる攻撃の可能性がある事例として、約40分間に326のIPアドレスを使い分けて1,200件を超えるアクセスを繰り返した攻撃が報告されています。攻撃元のIPアドレスが短い時間で入れ替わる攻撃も確認されています。
公的機関が求めるログの確認とアクセス元の制限
各機関の注意喚起に共通する対策は、公表された攻撃元のIPアドレスでのログの確認と、アクセス元の制限の2つです。
- NICT:2026年8月以降のアクセスログ、APIログ、認証ログを確認し、既知の侵害指標(IoC)であるIPアドレスやUser-Agentなどとの一致を調査するよう呼びかけています。また、暫定的な緩和策として、国外からのアクセスや、業務上必要のないアクセス元からの通信を一時的に制限することを挙げています。
- JPCERT/CC:公表したIPアドレスからのアクセスがないか確認するよう呼びかけています。また、汎用的な対策として、サービスの利用地域が限定される場合は、アクセス元の地域を制限することを挙げています。
Microsoftは、公表したIPアドレスに限らずアクセスの痕跡を調査するよう呼びかけています。公表された攻撃元の照合は、調査の手がかりの一つであって、それだけで攻撃を把握できるわけではありません。
この2つの対策を手作業で続けるには、次の課題があります。
攻撃元のリストは更新のたびに増える
JPCERT/CCの注意喚起は、公開から2週間あまりで2回追記され、そのたびに攻撃元のIPアドレスが追加されました。ケースEの9件は10月23日の追記で初めて公表されたものです。公表のたびにリストを再度取り込み、機器に再登録する作業が発生します。
公表されるのは攻撃が始まったあと
ケースBの攻撃元には8月28日ごろに観測されたものがあり、注意喚起に掲載された10月9日までに1か月以上が経過しています。公表を待ってからの照合は、攻撃のあとの確認になります。攻撃を受ける前に遮断するには、公表より前の情報でリストを更新し続ける仕組みが必要です。
正規の利用者と攻撃元によるIPアドレスの共用
JPCERT/CCは、掲載したIPアドレスについて「調査時点では正規利用されている可能性もあります」と注記しています。また、IPアドレスによる制限を回避するため、Tor出口ノードやレジデンシャルプロキシを経由したアクセスも確認しています。公表されたリストをそのまま登録するだけでは、正規の通信を止めるおそれと、別のIPアドレスから再び攻撃されるおそれの両方が残ります。
制限をかける場所が分散している
アクセス元の制限を、公開サービスごとのサーバーやファイアウォールで個別に設定すると、リストを更新するたびに複数の機器を再設定することになります。注意喚起が指摘するように、BIツールや管理システムのように担当部門が異なるシステムも対象です。外部公開面の手前の一か所でまとめて制限をかけると、リストの更新を一度で全体に反映できます。
アクセス元を制限する2つの方式
アクセス元を制限する方式には、国・地域の単位で判断するGeoIPと、攻撃の実績がある個別のIPアドレスで判断するIPレピュテーションがあります。
| 項目 | GeoIP | IPレピュテーション |
|---|---|---|
| 判断の単位 | 国・地域 | 攻撃の実績がある個別のIPアドレス |
| 遮断できる範囲 | 利用地域の外からのアクセス | 国内やクラウドを含む既知の攻撃元 |
| リストの更新 | 国ごとのIPアドレスの割り当ての変化 | 攻撃の観測に合わせて提供元が更新 |
| 適用する場面 | 利用者の地域が限られるサービス | インターネットに公開するサービス全般 |
JPCERT/CCのケースAの攻撃元20.210.128.125は、Microsoft Azureに割り当てられたIPアドレスで、IPアドレスの位置情報では大阪と表示されます。国外からの通信を制限するGeoIPでは、この攻撃元は遮断できません。国内向けのサービスでも、攻撃元が国内のクラウドを使用していれば、国・地域の制限は効果がありません。
IPレピュテーションのリストは、脅威インテリジェンスの提供元が作成します。ハニーポットでの観測、商用・政府系・オープンの情報源、自社の観測から攻撃の痕跡を集め、総当たりの攻撃元、マルウェアの通信先、匿名化のサービスのように、脅威の種類ごとのリストに集約します。リストには深刻度と確度が付けられ、利用者は目的に合わせてリストを選択します。提供元がリストを更新し続けるため、利用者が個々のIPアドレスを管理する必要はありません。
IPレピュテーションの効果は、リストの質に左右されます。攻撃に使用されたIPアドレスは、時間がたつと正規の利用者に再び割り当てられることがあるため、古い情報をリストに残し続けると誤検知が増えます。逆に、掲載が遅れると、公表されたリストを手で登録する場合と変わりません。提供元を選ぶ際は、情報源の数や更新頻度に加え、誤って登録されたIPアドレスを除外する手順や、登録日・登録理由を確認できるかも重要です。
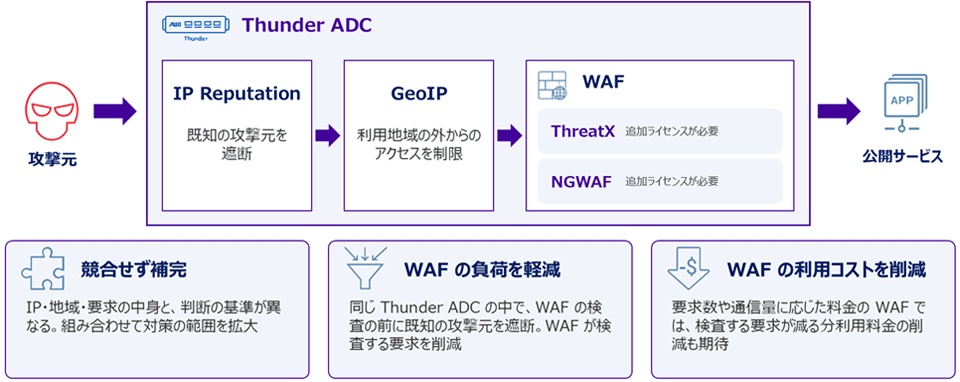
一方で、IPレピュテーションが遮断するのは、リストに載った攻撃元だけです。初めて使用されるIPアドレスや、短い時間で入れ替わるIPアドレスからの攻撃は、要求の中身を検査するWAFや、APIへのレート制限と組み合わせて防止します。IPレピュテーションは、既知の攻撃元をWAFの検査より前に遮断して、WAFが検査する要求を削減する役割も担います。
脅威インテリジェンスを活用し、攻撃元からの通信を制限するA10のソリューション
こうした課題への対応策の一つとなるのが、攻撃元のIPアドレス情報を継続的に更新し、アクセス制限に反映する仕組みです。A10は、脅威インテリジェンスを提供するThreatSTOP社と2015年から提携し、Thunder ADCで利用できる脅威インテリジェンスを提供しています。
ThreatSTOPは900以上の情報源から2,500万件以上の有効な攻撃の痕跡(IOC)を収集し、脅威の種類ごとにIPアドレスのリスト(ターゲット)として配信します。利用者は必要なターゲットを選択し、Thunder ADCに取り込むことで、既知の攻撃元からの通信を制限できます。
公表前から把握されていた攻撃元の例
ThreatSTOPの管理ポータル「Research IOC」で、今回公表された攻撃元がいつからThreatSTOPのターゲットに掲載されていたかを調査しました。以下の3例では、公表日や攻撃の観測日よりも前から情報が登録されていました。
- 176.65.144.71(JPCERT/CCケースE):攻撃開始の12日前、9月11日から掲載
- 144.172.64.128(Microsoftが公表したARTEXの攻撃元):公表の3日前の10月18日から掲載
- 20.210.128.125(JPCERT/CCケースA):悪用の前日、10月6日から掲載
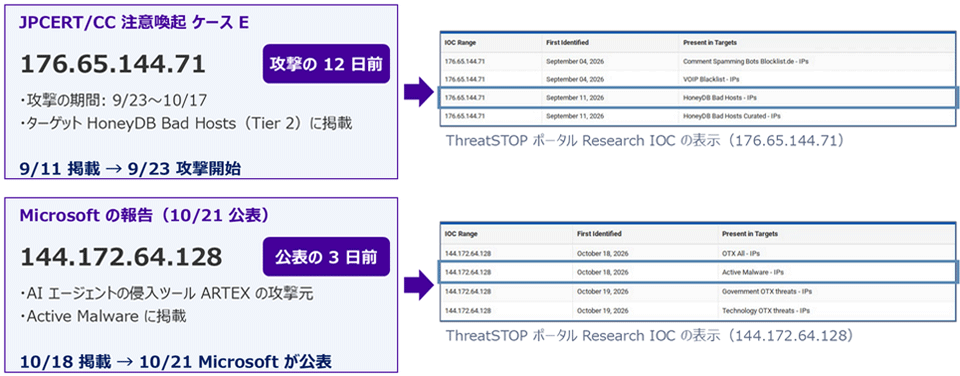
これらの攻撃元を含むターゲットをポリシーに設定し、Thunder ADCが該当リストを取り込んでいれば、公表を待たずに遮断できていたことになります。遮断が始まるのは、Thunder ADCがリストを取り込んだ時点です。ThreatSTOPの手順書では、取り込みの間隔として1日1回が推奨されています。
既存のThunder ADCに追加する構成
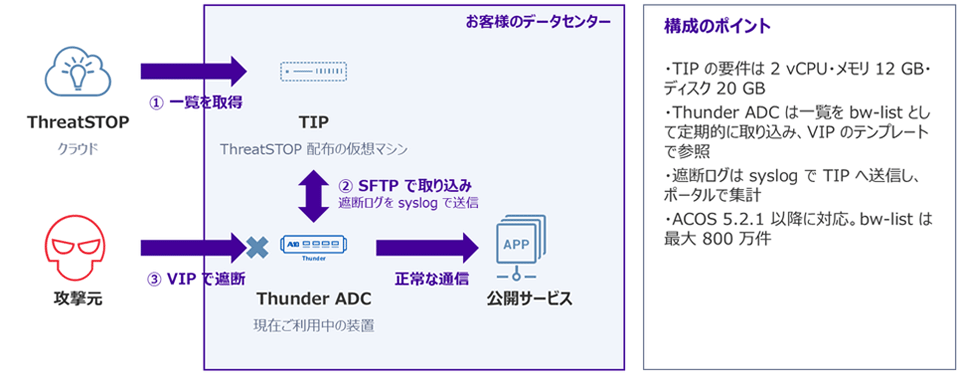
導入時には、ThreatSTOPが配布する仮想マシンTIP(2 vCPU、メモリ12GB、ディスク20GB)を1台追加します。構成は次の通りです。
- TIPがThreatSTOPのクラウドからIPアドレスリストを取得する。
- Thunder ADC(ACOS 5.2.1以降)がTIPからSFTPでリストを取り込む。
- Thunder ADCのVIPにポリシーを適用し、対象の攻撃元からの通信を遮断する。
- 遮断のログはTIPを経由して管理ポータルで集計する。
この構成であれば、新しいセキュリティ装置の設置や、ネットワークの構成の変更は不要です。
Thunder ADCで必要な設定は、①リストの定期的な取り込み、②リストを参照するテンプレートの作成、③VIPへの適用、の3つです。以下は設定例です。
! TIPからリストを定期的に取り込む(SFTPで指定。取り込み間隔は86400秒)
import-periodic bw-list threatstop0 use-mgmt-port
sftp://<user>:<password>@<TIP>/block-000-nsp.txt period 86400
! リストを参照するテンプレートを作成する
slb template policy bl1
 bw-list name threatstop0
 bw-list id 0 reset logging
! VIPに適用し、遮断ログをTIPへ送信する
slb virtual-server vs1 <VIP>
 port 443 https
  template policy bl1
logging host <TIP> use-mgmt-port port 514
遮断対象となるターゲットの選択とポリシーの作成
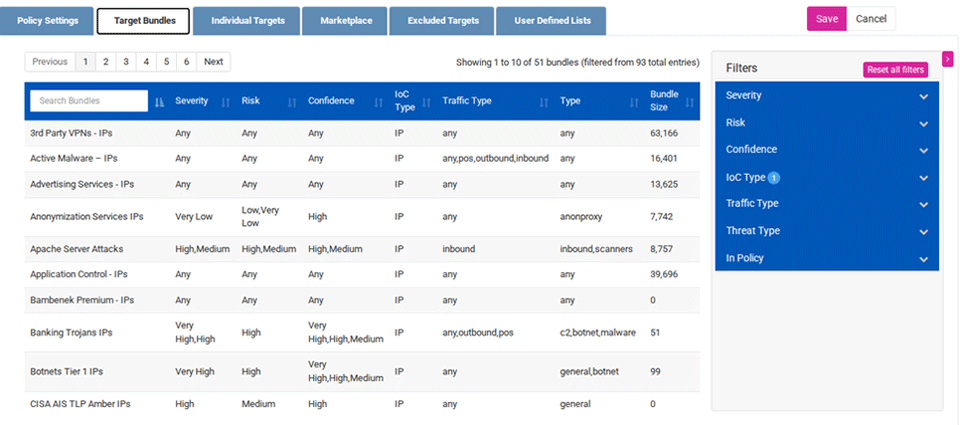
どの攻撃元を遮断するかは、ThreatSTOPの管理ポータルでポリシーを作成し、対象のターゲットを選択して決めます。
- Target Bundles(ターゲットバンドル):Active Malware、Botnetsなど、脅威の種類ごとにまとめたリスト群。ThreatSTOPが新しいターゲットを追加した場合でも、自動でポリシーに反映されます。
- Individual Targets(個別ターゲット):遮断対象をより細かく指定したい場合に使用します。不要なターゲットは除外できます。
各ターゲットに含まれるIPアドレス自体はThreatSTOPが更新し続けるため、利用者が個別のアドレスを手作業で更新する必要はありません。
他の防御策との併用:WAF・GeoIP
IPレピュテーションは、既知の攻撃元からの通信を入り口で遮断する対策です。一方、未知の攻撃元やIPアドレスを頻繁に切り替える攻撃には、GeoIPによる地域制限やWAFによるリクエスト内容の検査を組み合わせます。
Thunder ADCでは、IPレピュテーションとGeoIPに加えて、WAFとしてThreatX by A10 Networks(ThreatX)またはA10 Defend Next-Gen WAF(NGWAF)を併用できます。既知の攻撃元をWAFによる検査の前に遮断するため、WAFの処理負荷を軽減できます。また、要求数や通信量に応じた課金形式のWAFでは利用料金の削減も期待できます。